Che cos’è SMTP? Definizione e nozioni di base

Se l’e-mail è la posta elettronica, il protocollo SMTP è il postino. SMTP è ancora oggi il protocollo più importante per l’invio delle e-mail, ma nella pratica viene quasi sempre usato nella forma estesa ESMTP, con autenticazione e crittografia come standard.
Riassunto
- SMTP (“Simple Mail Transfer Protocol”) è il protocollo standard per l’invio e l’inoltro delle e-mail.
- Per l’invio da un client di posta oggi si usano la porta 587 (STARTTLS) o la porta 465 (SSL); la porta 25 serve ormai solo per il trasporto tra server.
- Lungo il percorso verso la destinazione, un’e-mail passa dal server di posta in uscita, dalla risoluzione DNS del record MX e da uno o più Mail Transfer Agent (MTA); il destinatario la recupera tramite IMAP o POP3.
- In una sessione SMTP il client invia comandi come EHLO, MAIL FROM, RCPT TO e DATA, mentre il server risponde con codici di stato a tre cifre.
- Nel protocollo originale mancava l’autenticazione; oggi SMTP AUTH, TLS, SPF, DKIM e DMARC servono a prevenire gli abusi.
- Quasi tutti i moderni server di posta usano ESMTP, l’estensione di SMTP introdotta nel 1995.
Cos’è il protocollo SMTP?
SMTP sta per “Simple Mail Transfer Protocol”, che può essere tradotto come “protocollo semplice di trasferimento di posta”. Si tratta di un protocollo di rete orientato alla connessione e basato su testo della famiglia di protocolli internet e come tale si trova sul settimo livello del modello ISO/OSI, il livello di applicazione. Come qualsiasi altro protocollo di rete, contiene le regole per una corretta comunicazione tra computer in rete. SMTP è specificamente responsabile dell’invio e dell’inoltro di e-mail da un mittente a un destinatario.
Dal suo rilascio nel 1982 in Arpanet, SMTP è diventato il protocollo standard per l’invio di e-mail. Per gli utenti finali, la configurazione oggi avviene quasi automaticamente: i client moderni come Outlook, Thunderbird o applicazioni webmail offrono SMTP (o ESMTP) con STARTTLS e porta 587 come impostazione predefinita.
Di seguito ti forniamo un riepilogo degli indirizzi dei server SMTP e delle porte SMTP per alcuni dei più popolari provider di posta elettronica:
| Provider e-mail | Indirizzo server SMTP | Porta SMTP |
|---|---|---|
| Yahoo | smtp.mail.yahoo.com | 587 |
| Libero | smtp.libero.it | 465 (SSL) |
| Virgilio | out.virgilio.it | 465 (SSL) |
| Gmail | smtp.gmail.com | 587 (TLS/STARTTLS), 465 (SSL) |
| Microsoft 365 | smtp.office365.com | 587 (STARTTLS) |
| Outlook.com | smtp-mail.outlook.com | 587 (STARTTLS) |
La porta 25 (SMTP tradizionale) è solitamente bloccata per gli utenti finali e viene utilizzata solo per il trasporto di e-mail tra server. Per l’invio tramite un account utente, dovrebbe sempre essere utilizzata la porta 587 o 465.
- Indirizzo e-mail personalizzato
- Accedi alle tue e-mail da qualsiasi luogo
- Massimi standard di sicurezza
Come funziona la procedura SMTP?
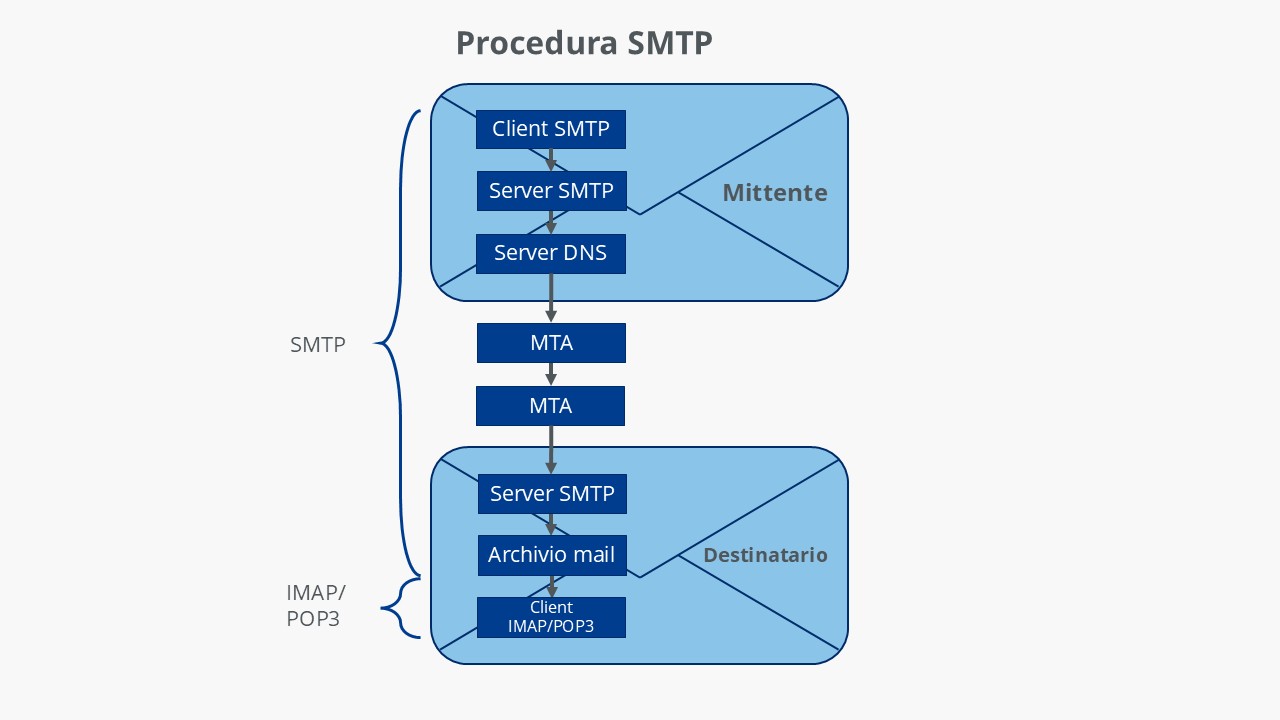
Comprendere la procedura SMTP significa comprendere l’e-mail. In pratica funziona così:
Primo passaggio: il mittente trasmette al server SMTP (submission)
- Il client SMTP, ovvero il mittente, carica l’e-mail sul server SMTP, cioè sul server di posta elettronica (server di posta in uscita) del rispettivo provider.
- Ciò avviene tramite un’applicazione web sul browser oppure tramite un programma di posta elettronica (“Mail User Agent”, abbreviato in MUA) come Outlook o Mozilla Thunderbird.
- Attualmente, questo trasferimento avviene per impostazione predefinita tramite la porta 587 con crittografia STARTTLS e SMTP AUTH (nome utente + password).
Secondo passaggio: risoluzione dell’indirizzo tramite DNS
- Il server SMTP della persona mittente contatta il server DNS e determina l’indirizzo IP del server SMTP di destinazione (record MX del dominio del destinatario).
Terzo passaggio: inoltro tramite Mail Transfer Agent (MTA)
- L’e-mail viene inoltrata tramite uno o più Mail Transfer Agent (MTA).
- Ogni MTA opera secondo le regole SMTP o ESMTP.
- Durante il trasporto, la connessione è solitamente protetta tramite TLS per prevenire manipolazioni e intercettazioni.
Quarto passaggio: accettazione presso il server SMTP di destinazione
- Il server di destinazione (server di posta del destinatario) verifica se la casella postale esiste.
- Molti server di posta controllano inoltre i record SPF, DKIM e DMARC per prevenire lo spoofing e lo spam.
- L’e-mail viene temporaneamente memorizzata nella memoria dei messaggi.
Quinto passaggio: recupero da parte del destinatario o della destinataria
- La persona ricevente recupera l’e-mail tramite IMAP o POP3.
- Oggi IMAP è lo standard, poiché consente la sincronizzazione tra dispositivi.
Come si svolge una sessione SMTP?
L’interazione tra il client SMTP e il server SMTP, menzionata nel primo passaggio della procedura SMTP, rappresenta l’effettiva sessione SMTP. Ciascuna sessione consiste in una sequenza di comandi SMTP del client e risposte sotto forma di codici di stato del server.
Panoramica dei comandi SMTP
Secondo le specifiche SMTP vigenti (RFC 5321), ogni implementazione del protocollo di rete deve supportare i seguenti comandi, composti da caratteri ASCII a 7 bit; solo EXPN è facoltativo:
| Comando SMTP | Significato |
|---|---|
HELO |
“Hello.”: il client si identifica con il nome del computer e avvia la sessione. |
EHLO |
“Hello” avanzato. Richiede le capacità del server (ESMTP), ad esempio STARTTLS o AUTH. |
MAIL FROM |
Il client indica il mittente dell’e-mail. |
RCPT TO |
“Recipient”: il client indica l’indirizzo e-mail del destinatario. |
DATA |
Inizio della trasmissione (header + body). |
RSET |
Interruzione della trasmissione, la connessione rimane attiva. |
VRFY/EXPN |
“Verify”/“Expand”: controllo se una casella di posta esiste / il gruppo di distribuzione è espanso. |
NOOP |
“Keep alive”: previene la scadenza del timeout. |
QUIT |
Termina la sessione. |
Panoramica dei codici di stato del server
Per ognuno di questi comandi SMTP del client il server risponde con un codice di stato a tre cifre incluso il messaggio di risposta. Per una migliore comprensione abbiamo tradotto le risposte in italiano.
Questi sono i codici di stato che indicano che il server ha eseguito con successo il comando:
| Codice di stato | Messaggio di risposta (tradotto in italiano) |
|---|---|
200 |
(Risposta di successo non standard) |
211 |
Richiesta dello stato del sistema o di aiuto del sistema |
214 |
Richiesta di aiuto relativamente all’esecuzione di un comando |
220 |
Il server è pronto per la sessione SMTP |
221 |
Il server termina la connessione |
250 |
OK – Comando eseguito |
251 |
OK – Nessun utente locale disponibile, l’e-mail viene inoltrata |
252 |
OK – L’indirizzo di destinazione non può essere verificato, si procede comunque con il tentativo di inoltro |
253 |
OK – I messaggi sono impostati su “In attesa” |
Questi sono i codici di stato che segnalano che il server ha compreso il comando, ma necessita di ulteriori informazioni per l’elaborazione:
| Codice di stato | Messaggio di risposta (tradotto in italiano) |
|---|---|
354 |
Il server avvia la ricezione delle e-mail |
Questi sono i codici di stato che segnalano che il server ha rilevato un errore temporaneo, ma il comando potrebbe comunque essere elaborato:
| Codice di stato | Messaggio di risposta (tradotto in italiano) |
|---|---|
421 |
Il server non è disponibile, la connessione viene interrotta |
450 |
Comando non eseguito, la casella di posta è temporaneamente non disponibile |
451 |
L’esecuzione del comando è interrotta a causa di un errore locale |
452 |
Il comando non è stato eseguito per mancanza di spazio nella memoria di sistema |
Questi sono i codici di stato che segnalano che il server ha rilevato un errore fatale e il comando non può essere elaborato:
| Codice di stato | Messaggio di risposta (tradotto in italiano) |
|---|---|
500 |
Errore di sintassi, comando sconosciuto |
501 |
Errore di sintassi nei parametri o negli argomenti |
502 |
Il comando non esiste |
503 |
Sequenza di comando non valida |
504 |
Il parametro del comando non esiste |
521 |
Il server non accetta e-mail |
530 |
Accesso negato |
550 |
Comando non eseguito, la casella di posta non esiste |
551 |
Utente locale non disponibile, tentativo di inoltro |
552 |
Esecuzione del comando interrotta, errore di assegnazione della memoria |
553 |
Comando non eseguito, nome di casella di posta non valido |
554 |
Trasmissione fallita |
Esempio di sessione SMTP
Una sessione SMTP tra client e server può avvenire come segue:
| Parte | Comandi SMTP e codici di stato | Spiegazione |
|---|---|---|
| Server | 220 smtp.esempio.com ESMTP Postfix |
Una volta stabilita la connessione, risponde il server SMTP. |
| Client | HELO relay.esempio.com |
Il client SMTP si registra con il proprio nome di computer. |
| Server | 250 smtp.esempio.com, Buongiorno |
Il server conferma l’accesso. |
| Client | MAIL FROM:<piera.bonora@ufficio.com> |
Il client indica l’indirizzo del mittente del MUA. |
| Server | 250 OK |
Il server conferma. |
| Client | RCPT TO:<margherita.giordano@ufficio.com> |
Il client indica l’indirizzo del destinatario. |
| Server | 250 OK |
Il server conferma. |
| Client | DATA |
Il client avvia la trasmissione dell’e-mail. |
| Server | 354 End data with <CR><LF>.<CR><LF> |
Il server avvia la ricezione e specifica che il testo dell’e-mail deve essere chiuso con un punto (“.”). |
| Client | From: "Piera Bonora" <piera.bonora@ufficio.com>To: Capo Ufficio <margherita.giordano@ufficio.com>Date: Venerdì, 19 settembre 2025 10:03:42Subject: Assenza per malattiaCiao capo, purtroppo oggi non potrò venire a lavoro perché sono malata. Farò avere il mio certificato alle risorse umane. Grazie per l’attenzione, Cordialmente, Piera Bonora . |
Il client trasmette il testo dell’e-mail, lo evidenzia con un’interruzione di riga dopo “Subject: Assenza per malattia” e lo conclude con il punto desiderato. |
| Server | 250 OK: queued as 15432 |
Il server conferma la ricezione corretta dell’e-mail e la aggiunge alla coda. |
| Client | QUIT |
Il client segnala la fine della sessione. |
| Server | 221 Arrivederci |
Il server termina la connessione. |
Quali sono gli svantaggi del protocollo SMTP?
Nonostante la sua ampia diffusione, SMTP presenta alcuni svantaggi intrinseci al protocollo:
Nessuna conferma di consegna standardizzata
- SMTP non fornisce di per sé nessuna conferma di ricezione affidabile.
- I server possono fornire riscontri (ad esempio i cosiddetti Delivery Status Notifications), ma la loro formattazione non è uniforme e spesso è difficile da comprendere.
- Di conseguenza, è difficile individuare la causa esatta di una consegna non riuscita (ad esempio, un errore di digitazione nell’indirizzo, casella postale piena).
Mancanza di autenticazione all’origine
- SMTP inizialmente non prevede alcuna autenticazione dell’utente. Teoricamente, chiunque può inviare un’e-mail con qualsiasi indirizzo del mittente.
- Questo problema ha portato a una diffusione massiccia di spam e spoofing (falsificazione degli indirizzi del mittente).
- Per prevenire abusi, oggi i provider si affidano quasi esclusivamente a: SMTP AUTH (autenticazione dell’utente con dati di accesso), crittografia TLS (STARTTLS, porta 587 o 465) e il rifiuto dei relay aperti.
Molti provider, come Microsoft 365, stanno sostituendo l’autenticazione di base (nome utente + password) in SMTP AUTH con OAuth 2.0. Pertanto, durante la configurazione del tuo client di posta verifica se questo metodo di accesso sicuro è supportato.
Vulnerabilità a spam e spoofing
- Senza meccanismi di protezione aggiuntivi, i cybercriminali possono inviare e-mail a nome di domini altrui.
- I moderni standard di sicurezza che attenuano questo problema sono, tra l’altro, i già citati SPF, DKIM e DMARC.
- MTA-STS (Mail Transfer Agent Strict Transport Security) garantisce che le e-mail vengano trasmesse solo tramite connessioni crittografate.
- DANE (DNS-based Authentication of Named Entities) fornisce una protezione aggiuntiva dei certificati TLS tramite DNSSEC.
Grazie a queste estensioni, SMTP in combinazione con ESMTP e i moderni standard di sicurezza oggi è notevolmente più affidabile e sicuro rispetto a pochi anni fa.
Cos’è ESMTP?
In risposta alle vulnerabilità e alle limitazioni del protocollo SMTP originale, nel 1995 è stato introdotto il Protocollo Esteso di Trasferimento di Posta Semplice (Extended Simple Mail Transfer Protocol, ESMTP). ESMTP amplia SMTP con comandi e opzioni aggiuntivi che rendono l’invio di e-mail più sicuro, flessibile ed efficiente.
Funzioni importanti di ESMTP
- Autenticazione del mittente attraverso SMTP AUTH, per prevenire spoofing e spam.
- Crittografia TLS tramite STARTTLS, affinché i messaggi siano protetti durante la spedizione.
- Possibilità di allegare file multimediali (ad esempio immagini, video, documenti).
- Limitazioni di dimensione secondo i requisiti del server (ad esempio
SIZE). - Invio parallelo a più destinatari.
- Messaggi di errore standardizzati in caso di mancata consegna.
- Supporto di contenuti a 8 bit attraverso l’estensione
8BITMIME, che permette, ad esempio, la trasmissione diretta di caratteri speciali e simboli UTF-8.
Esempi di comandi ESMTP
| Comando ESMTP | Significato |
|---|---|
EHLO |
Alternativa a HELO. Segnala il client e verifica se il server supporta ESMTP. |
AUTH |
Autenticazione del mittente (ad esempio, tramite nome utente/password). |
STARTTLS |
Negoziazione di una connessione crittografata (TLS). |
SIZE |
Il server indica la dimensione massima consentita per l’e-mail in byte. |
8BITMIME |
Consente la trasmissione di messaggi con 8-bit ASCII o UTF-8. |
Nella pratica si parla oggi per lo più di SMTP, sebbene quasi tutti i moderni server di posta utilizzino ESMTP con le sue estensioni. Sono proprio queste funzioni, in particolare l’autenticazione e la crittografia, a rendere l’invio di e-mail sicuro e affidabile.